



Скільки з ваших OTP
запросили боти?
AIT (Artificially Inflated Traffic) — фрод-схема, за якої боти масово запитують OTP-коди на «преміальні» номерні діапазони, а шахраї ділять виручку з недоброчесними учасниками ланцюжка доставки. Ви платите за кожне таке SMS — і у звітах це виглядає як звичайний трафік. Разом із заявками ботів приходить і бот-реєстрація — фродові акаунти у Вашому онбордингу.
Аналіз патернів за 48 годин · без доступу до персональних даних · NDA за запитом
12 червоних прапорців AIT у вашому трафіку
Позначте прапорці, які помічали у своєму трафіку — праворуч одразу побачите рівень ризику. Аналіз безкоштовний.
Коди відправляються, але їх ніхто не вводить — класична сигнатура ботів.
Аномальні піки о 3–5 ранку за локальним часом гео, де у Вас немає маркетингу.
Раптовий трафік у країни, де Ви не запускались і не рекламуєтесь.
Запити на +XXXXXX0001, 0002, 0003… — перебір діапазону по порядку.
Фінгерпринт пристрою не змінюється, номери телефону — щоразу нові.
Користувач «не отримав» код 5 разів поспіль — і жодного разу не спробував ввести.
Витрати на SMS ростуть швидше за активних користувачів і транзакції.
HLR показує: значна частка номерів неактивна або не існує.
Акаунти створюються, але не завершують онбординг і не роблять транзакцій.
Непропорційний обсяг трафіку на одного дрібного carrier'а в одному гео.
Атака триває 2–3 дні, зникає, повертається за тиждень з іншого діапазону.
Поточний провайдер заробляє на кожному відправленому SMS — у нього немає мотивації зупиняти AIT.
Позначайте пункти зі списку — оцінимо ризик AIT у вашому трафіку.
Забронювати зустрічAIT — це не «шум у статистиці». Це прямий мінус у P&L
-
Ви платите за кожне фродове SMS
За ціною звичайного OTP — тільки без жодного шансу на конверсію.
-
Фродові акаунти проходять онбординг
Бот-реєстрації забивають KYC-чергу і псують якість бази — це вже проблема compliance, а не лише бюджету.
-
Метрики брешуть
Delivery rate виглядає нормальним, конверсія funnel'а — ні. Команди шукають проблему в продукті, а вона в трафіку.
-
Rate limiting наосліп б'є по живих юзерах
Жорсткі ліміти без верифікації номера ріжуть і ботів, і реальних клієнтів разом із конверсією.
Скільки з'їдає AIT саме у вас
Фільтруємо ботів до того, як ви заплатили за SMS
Number Verifier
HLR / MNP Lookup
SMS API + аналітика
Гнучкі правила
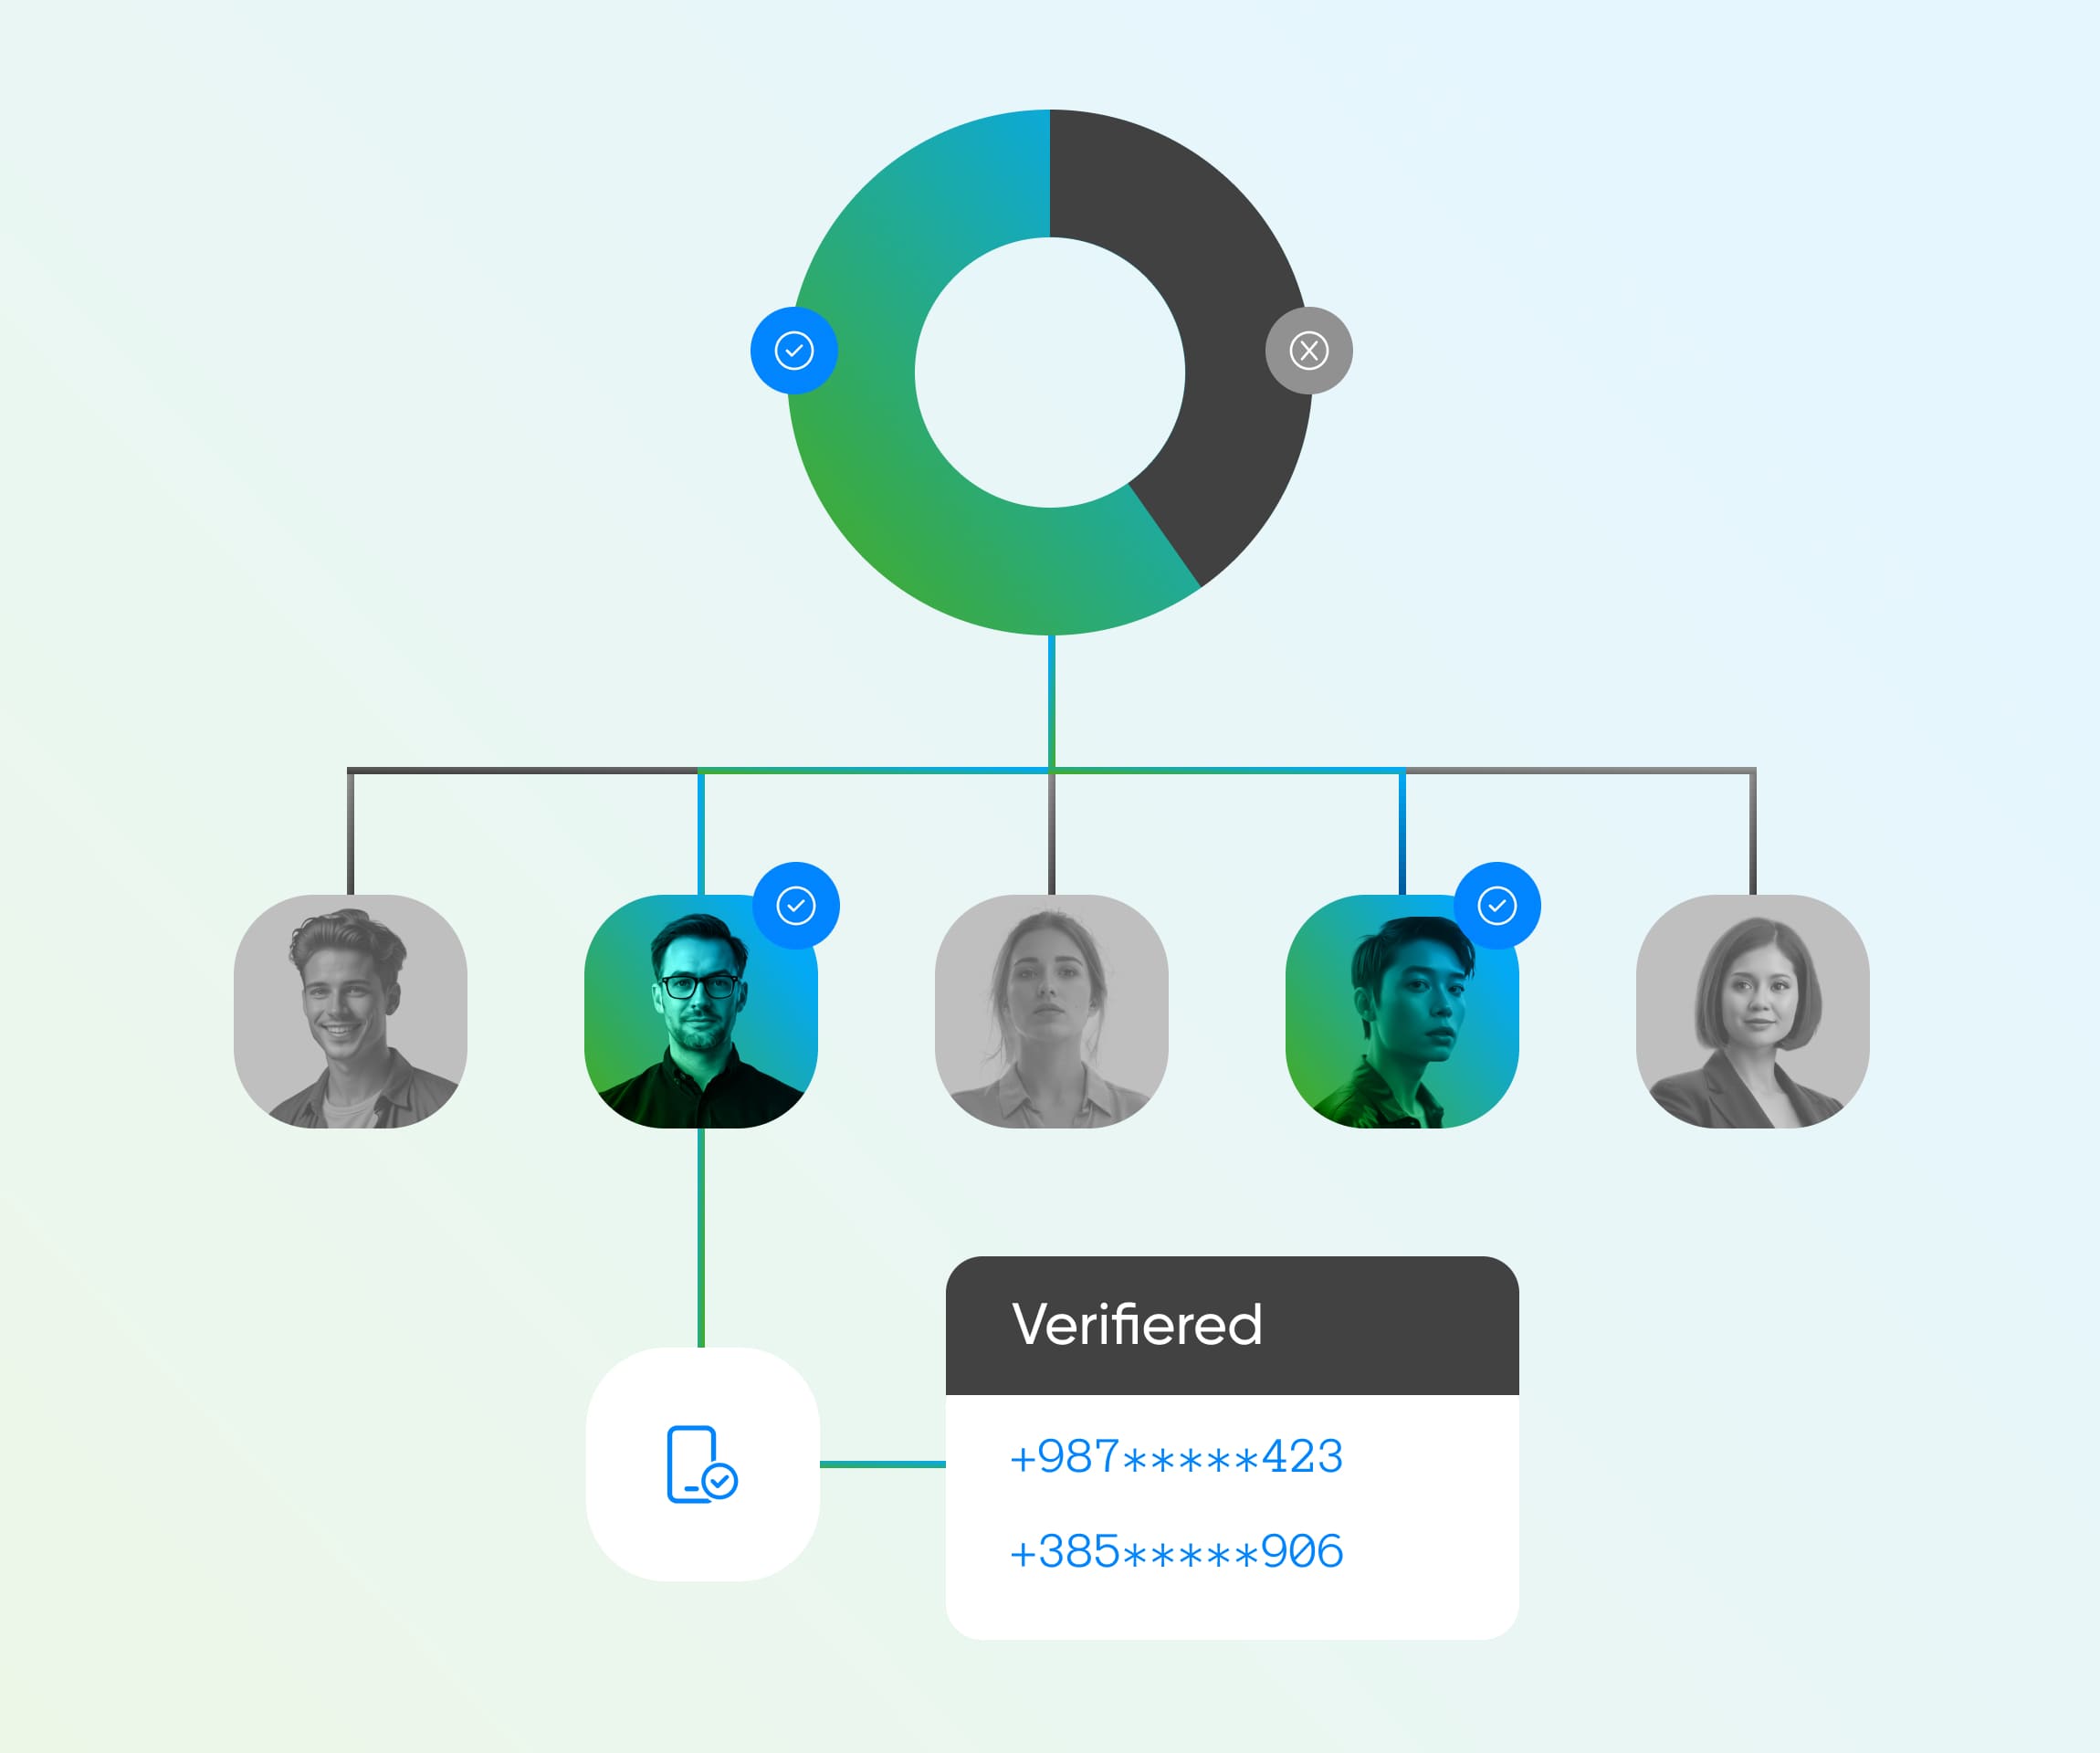
Верифікація номера без відправки SMS
Криптографічна перевірка володіння номером без OTP-коду. Немає SMS — немає чого «накручувати»: у AIT-схеми зникає джерело заробітку.
Краща ціна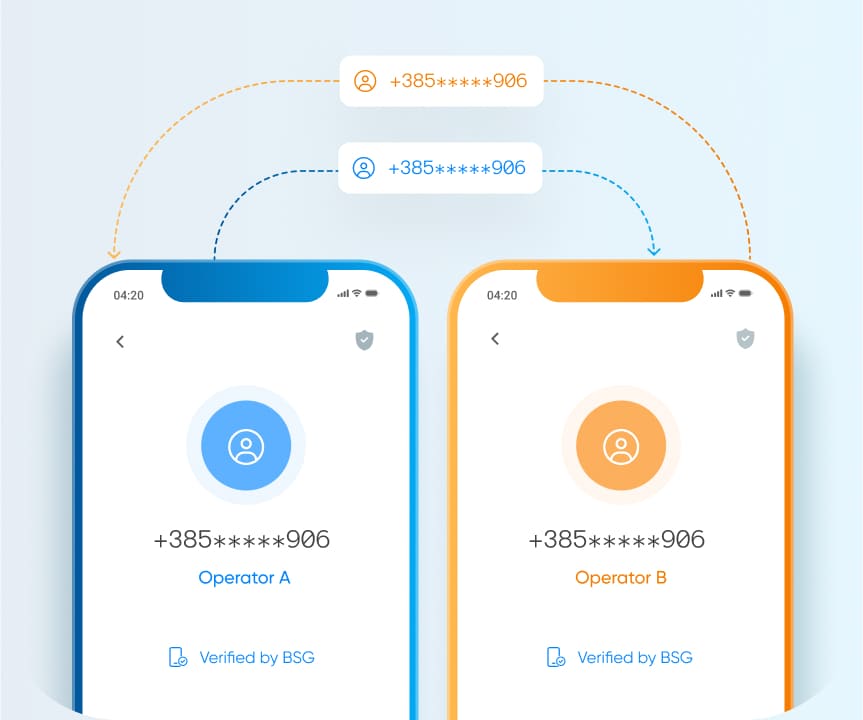
Перевірка номера до відправки
Реальний чи неіснуючий номер, активний чи в мережі, який оператор — відповідь за мілісекунди, до того, як Ви заплатили за доставку.
Краща ціна
Per-carrier видимість конверсії
Конверсія OTP → верифікація по кожному оператору і гео в реальному часі. Аномалія на одному діапазоні видна одразу, а не в рахунку наприкінці місяця.
Краща ціна
Гео-фільтри та ліміти без шкоди конверсії
Точкові правила по країнах, діапазонах і патернах — замість «вимкнути все гео». Легітимні користувачі отримують коди, боти — ні.
Краща цінаАналіз вашого OTP-трафіку
на AIT-патерни
Надішліть агреговану статистику за 30–90 днів (обсяги по гео, конверсія кодів, топ-діапазони — без персональних даних). Fraud-аналітик BSG повертає звіт за 48 годин.
Отримати аналіз за 48 годин-
Оцінка частки підозрілого трафіку по кожному гео
-
Конкретні діапазони й оператори під підозрою
-
Розрахунок: скільки бюджету з'їдає AIT зараз
-
План захисту: що закрити фільтрами, що — Number Verifier
-
PDF «12 червоних прапорців» — для вашої fraud-команди
Чесні відповіді до дзвінка з сейлзом
Як відрізнити AIT від органічного сплеску трафіку?
Головний маркер — конверсія OTP → успішна верифікація. Органічний сплеск (промо, новий ринок) конвертується у звичайному діапазоні; AIT дає близьку до нуля конверсію на конкретних діапазонах і операторах. Другий маркер — серійність номерів і повторюваність device-фінгерпринтів. Саме ці зрізи ми дивимось в аналізі.
Чи треба міняти поточного SMS-провайдера, щоб захиститися?
Ні. HLR Lookup і Number Verifier працюють як окремі API поверх будь-якого месенджингового стека — можна фільтрувати трафік до відправки через поточного вендора. Багато клієнтів починають саме так, а вже потім порівнюють доставку.
Ви отримуєте доступ до наших користувацьких даних?
Для аналізу потрібна лише агрегована статистика: обсяги по країнах/операторах, конверсія кодів, розподіл по діапазонах. Без імен, без вмісту повідомлень, без персональних даних. NDA підписуємо до передачі будь-чого.
Чому мій поточний вендор не сигналізує про AIT?
Конфлікт інтересів: провайдер заробляє з кожного відправленого SMS, включно з фродовим. Це не завжди зловмисність — частіше просто відсутність мотивації інвестувати у фільтри, які зменшать його ж виручку. Питання, яке варто поставити на наступному QBR: «яка конверсія моїх OTP у верифікацію по операторах?»
Скільки коштує захист?
HLR Lookup і Number Verifier тарифікуються за запит — типово це кратно дешевше за SMS, яке вони економлять. Точні цифри залежать від обсягів і гео; після аналізу трафіку Ви отримаєте розрахунок ROI на своїх числах: скільки коштують перевірки vs скільки бюджету вони рятують.
Дізнайтеся, скільки ваших OTP — боти
Частка підозрілого трафіку, конкретні діапазони, план захисту.
Жодних персональних даних користувачів — лише статистика.
Слот на 20 хвилин — обговоримо ваші патерни без слайдів.

Натискаючи кнопку, Ви погоджуєтесь на обробку даних для відповіді на запит.
Корисні Матеріали
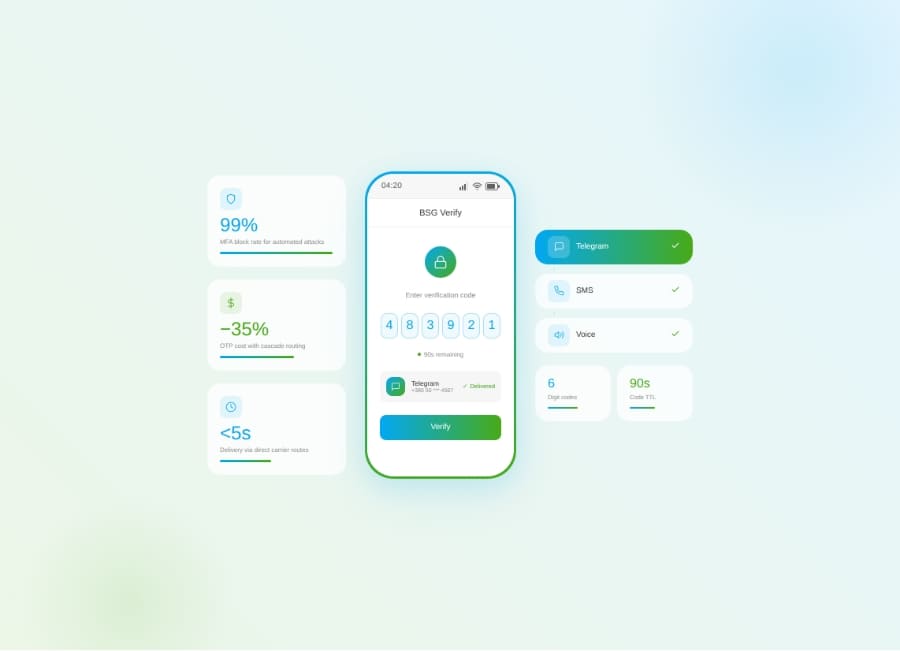
OTP means one-time password — see how it works, compare delivery channels, and cut verification costs with cascade routing.
Are you a fan of online gaming and betting or do you have an iGaming
Fraud and data theft continue troubling online services, costing them huge losses. The estimated cybercrimes