API
API
API
API
API
API
API

BSG використовує HTTP-cookies (а також подібні або додаткові технології), щоб:
1) забезпечити безпечну, стабільну та доступну роботу сайту (через використання обов’язкових cookies) та
2) зрозуміти, як ви користуєтеся сайтом (через використання необов’язкових cookies) — з метою покращення вашого досвіду та надання персоналізованого контенту.

Інформація у cookie-файлах може бути пов’язана з вашими уподобаннями або пристроєм і допомагає сайту працювати так, як ви очікуєте. Зазвичай ці файли не ідентифікують вас безпосередньо, але дозволяють забезпечити більш персоналізовану взаємодію з сайтом.

Відповідно до вимог Загального регламенту про захист даних (GDPR), який регулює обробку та передачу персональних даних осіб у ЄС, ми надаємо вам можливість заборонити використання певних типів cookies під час відвідування нашого сайту.

Ознайомтеся з нашими Правилами використання cookies та Політикою конфіденційності, щоб дізнатися більше про те, як BSG збирає та використовує cookies.
Зверніть увагу, що заборона певних типів cookies може вплинути на роботу сайту та обмежити доступ до деяких сервісів. Оберіть відповідну категорію нижче, щоб дізнатися більше або вимкнути cookies.

Прийняти всі cookies*
*Рекомендовано для комфортного користування сайтом
Прийняти лише необхідні cookies
Прийняти лише вибрані cookies
Необхідні cookies
Соціальні мережі
Аналітика
Маркетинг

SS7 (Signaling System 7)

What is SS7 (Signaling System 7)?

SS7 (Signaling System 7) is the telephony signaling protocol used by carriers worldwide to route calls and SMS between networks; its known vulnerabilities allow attackers with SS7 access to intercept or reroute SMS traffic.

Designed in the 1970s for a closed circle of trusted operators, SS7 has no built-in authentication between networks. An attacker who buys or rents SS7 access can instruct a carrier to forward a subscriber’s incoming SMS to another number — silently. The best-documented abuse came in 2017, when criminals rerouted German bank customers’ SMS transaction codes via the network of O2 Telefónica and drained accounts. SMS rerouting over SS7 is cheap and invisible to the victim; redirecting a live voice call is far more complex and conspicuous, which is one reason voice OTP is more resistant to signaling-level interception. Businesses cannot patch SS7 themselves, but they can route high-risk codes around it. Example: a bank moves payment confirmations from SMS to voice OTP so a signaling-level SMS redirect yields nothing.

For real-world context, see BSG's Maintain a Clean, Relevant Database with HRL Service.

Related terms

Related BSG products
Зацікавлені у спеціальній пропозиції?

Готові розширювати можливості?
Давайте обговоримо.

Надіслати

Рішення BSG

Корисні Матеріали

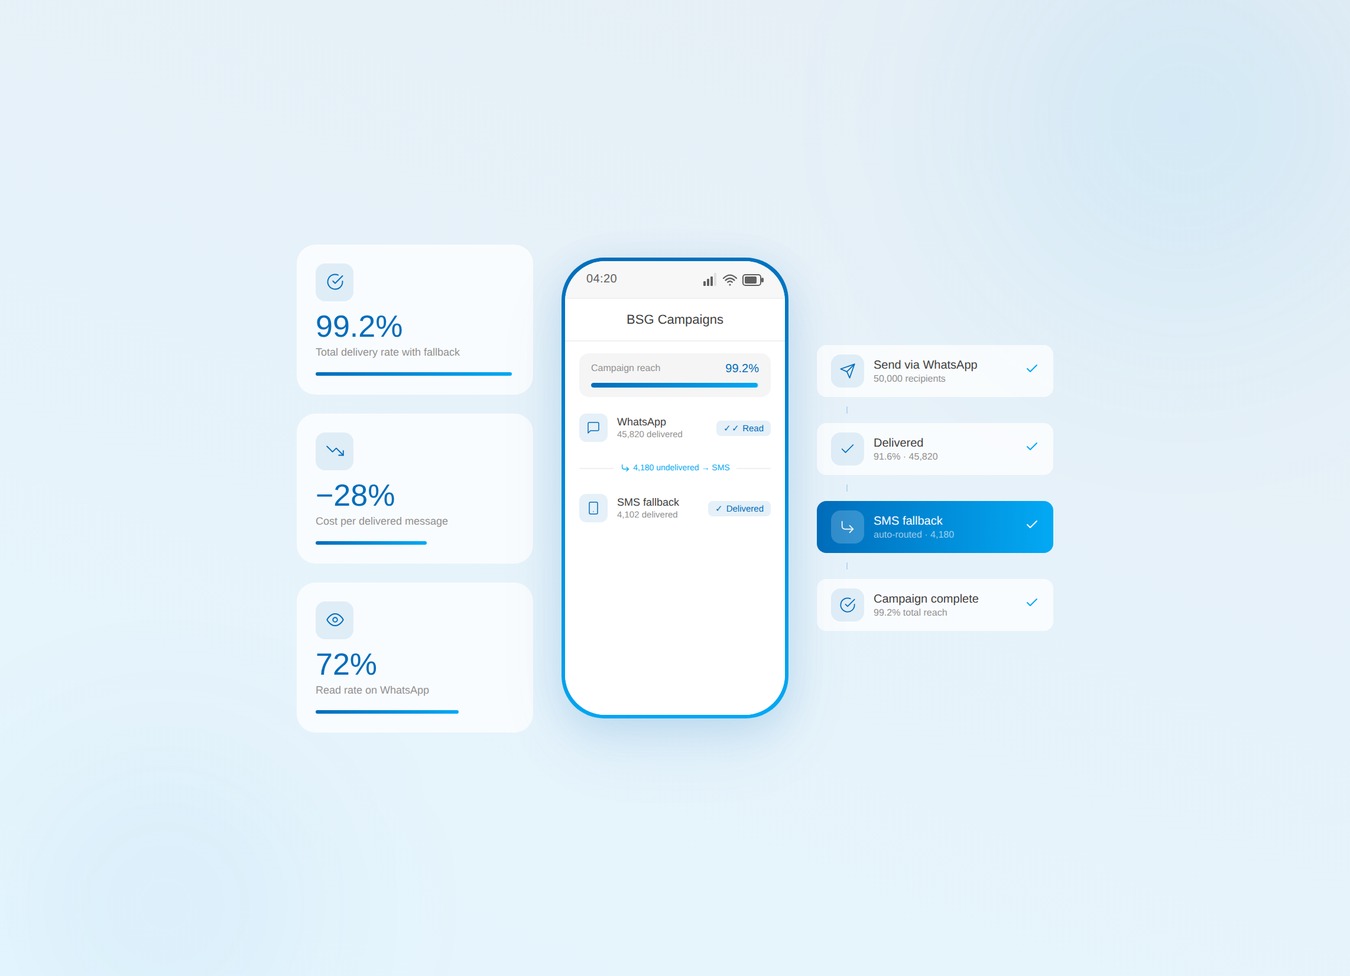
Масові SMS-розсилки у 2026: WhatsApp API + SMS-каскад
Bulk SMS Marketing in 2026: Why Campaigns Now Run on WhatsApp API + SMS Cascade

Bulk SMS alone leaks budget. Verify the list, then run WhatsApp-first with SMS fallback.
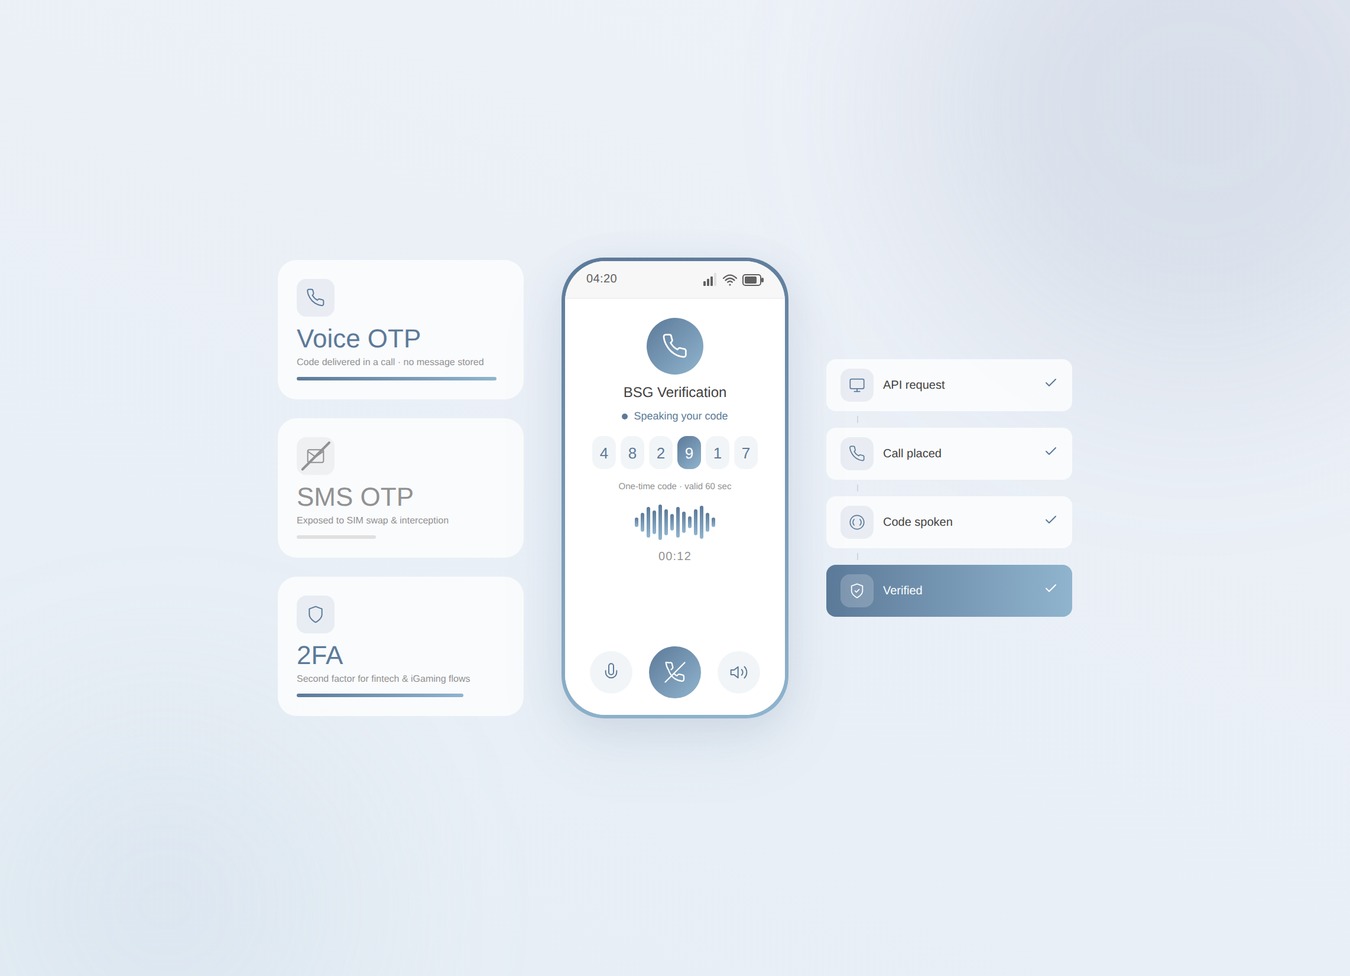
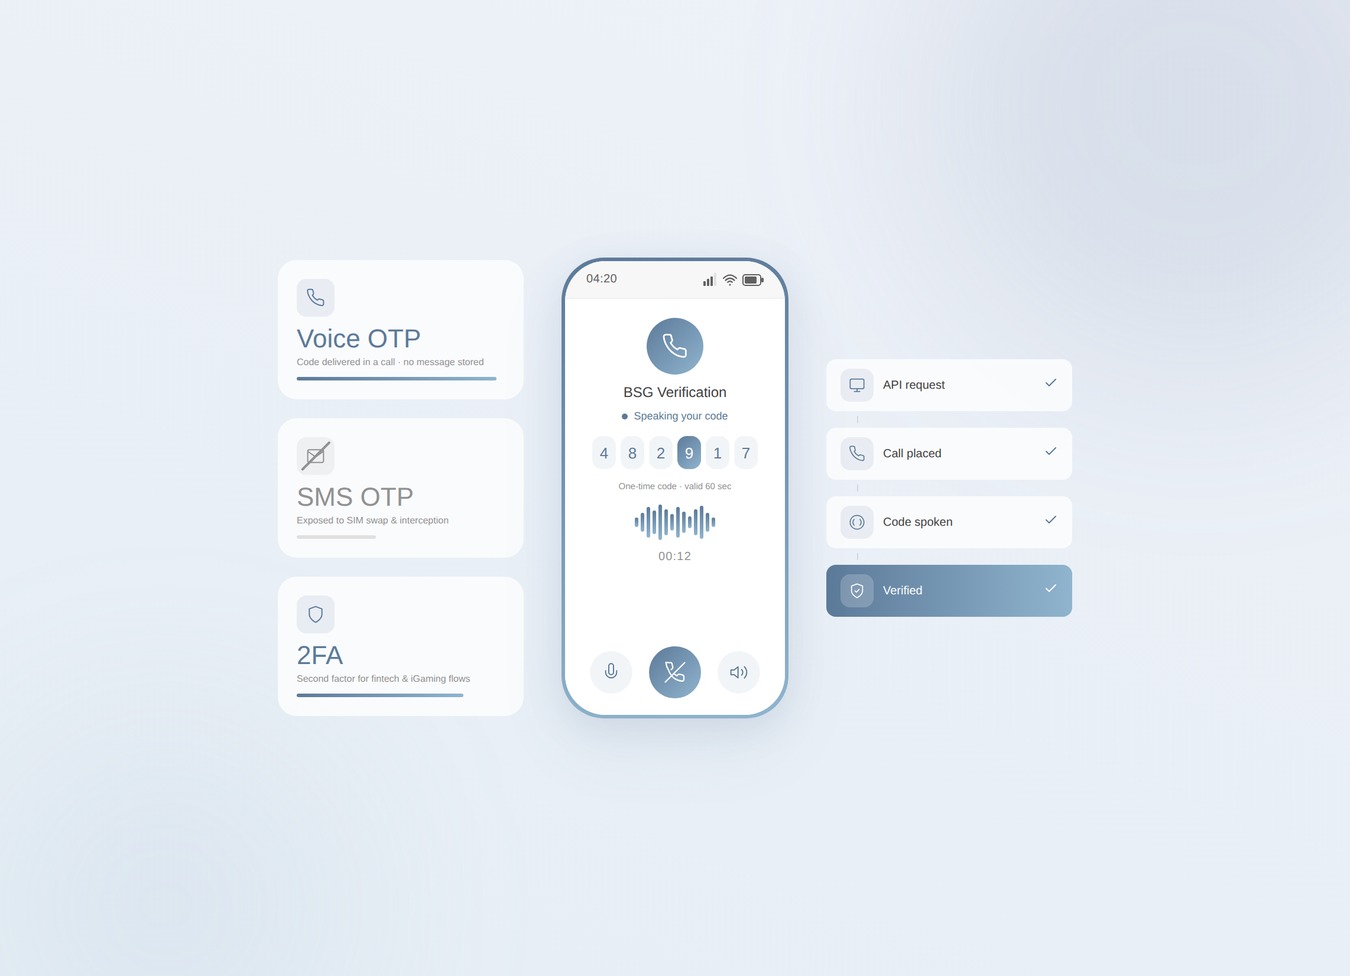
Голосовий OTP чи SMS OTP: порівняння безпеки для фінтеху
One Voice Calls (OVC): Voice OTP vs SMS OTP — Which Is More Secure

SIM swaps jumped 1,055% in a year. Voice OTP takes your riskiest codes off the SMS rail.
Telegram OTP для бізнесу: переваги, обмеження й коли масштабуватися
Telegram OTP: How Businesses Use Telegram for One-Time Passwords (and When to Upgrade)

Telegram OTP is free — until it silently fails. Know the limits and when to add fallback.